 Thêm SOHA trên Google
Mới đây, Công an tỉnh Cà Mau cho biết, trong thời đại công nghệ số, WiFi công cộng xuất hiện ở nhiều nơi như quán cà phê, sân bay, trung tâm thương mại, trường học… Chỉ với vài thao tác, chúng ta có thể kết nối Internet miễn phí để học tập, làm việc và giải trí. Tuy nhiên, sự tiện lợi này cũng tiềm ẩn nhiều nguy cơ mất an toàn thông tin.
Kẻ xấu rình rập và lấy cắp thông tin của bạn như thế nào?
Bạn hãy tưởng tượng: Khi dùng mạng 4G/5G của riêng mình, thông tin giống như được gửi qua một đường ống dẫn kín từ máy bạn tới thẳng nhà mạng. Còn khi dùng WiFi công cộng, bạn đang nói chuyện giữa một căn phòng đông người – ai cũng có thể lắng nghe nếu họ có chủ đích.
Kẻ gian thường dùng những chiêu trò rất đơn giản sau:
Tạo "WiFi mồi" trùng tên để đánh lừa: Kẻ xấu ngồi ngay trong quán và tự phát một điểm WiFi có tên y hệt hoặc gần giống với quán (ví dụ quán tên A, kẻ xấu sẽ phát mạng A_Mienphi không cần mật khẩu). Nếu bạn bấm nhầm vào đó, mọi thông tin bạn làm trên máy đều chạy thẳng qua màn hình của kẻ xấu.
Ngồi cùng mạng để "nhìn trộm": Dù quán có mật khẩu, nhưng vì mật khẩu dán công khai cho cả trăm khách cùng dùng, kẻ xấu cũng vào chung một mạng với bạn. Bằng vài phần mềm có sẵn, chúng có thể "chặn đường" để chụp lại những gì bạn vừa gửi đi, từ tài khoản đăng nhập, mật khẩu, đến hình ảnh riêng tư.
Đưa bạn vào trang web giả mạo: Khi bạn đang dùng WiFi bị kẻ xấu can thiệp, chúng có thể tự động lái bạn sang một trang web giả hệt như Facebook hay ngân hàng thật. Chỉ cần bạn gõ tên đăng nhập và mật khẩu vào đó, bạn đã tự nộp thông tin cho kẻ lừa đảo.
Mất những gì nếu lỡ dính bẫy?
Hậu quả của việc bị rò rỉ dữ liệu qua WiFi công cộng không chỉ dừng lại ở việc lộ danh bạ hay một vài bức ảnh. Trong bối cảnh các ứng dụng định danh số, ví điện tử và tài khoản ngân hàng liên kết mật thiết trên cùng một thiết bị di động, việc đánh mất phiên truy cập hoặc lộ chuỗi thông tin đăng nhập có thể dẫn đến hiệu ứng domino:
Mất tài khoản dịch vụ cốt lõi: Lộ email chính là "chìa khóa" cho phép kẻ gian yêu cầu đặt lại mật khẩu của toàn bộ các tài khoản mạng xã hội, ứng dụng thanh toán liên quan.
Chiếm đoạt tài sản ngân hàng: Dù các ngân hàng hiện nay đều áp dụng mã hóa HTTPS và bảo mật đa lớp, việc truy cập Internet Banking trên mạng không an toàn vẫn tiềm ẩn rủi ro nếu thiết bị bị lừa cài đặt thêm chứng chỉ số độc hại hoặc bị dụ bấm vào các liên kết giả mạo lúc mạng chập chờn.
Đánh cắp danh tính: Các thông tin cá nhân như họ tên, số định danh, ngày sinh được thu thập từ các biểu mẫu chưa mã hóa sẽ bị tổng hợp, phục vụ cho các kịch bản lừa đảo nhắm mục tiêu trong tương lai.
Những việc cần nhớ để tự bảo vệ mình khi ra nơi công cộng
Để dùng mạng vừa tiện vừa an toàn, Công an khuyến cáo người dân cần nhớ kỹ những thói quen đơn giản này:
Ảnh được AI hỗ trợ thiết kế
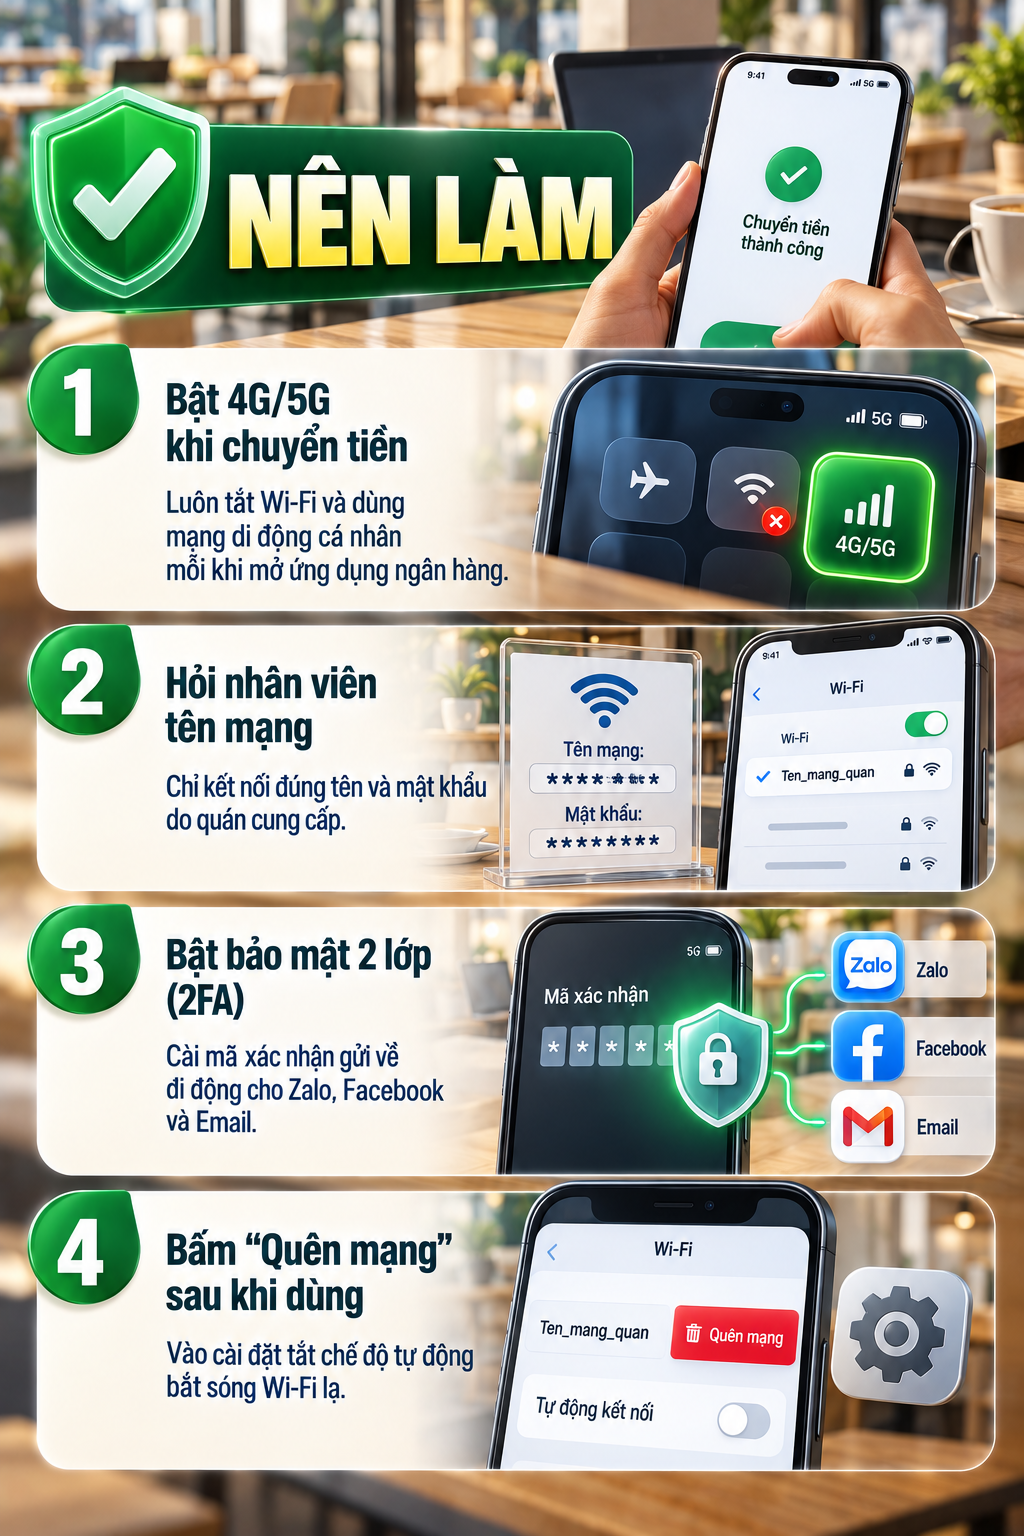
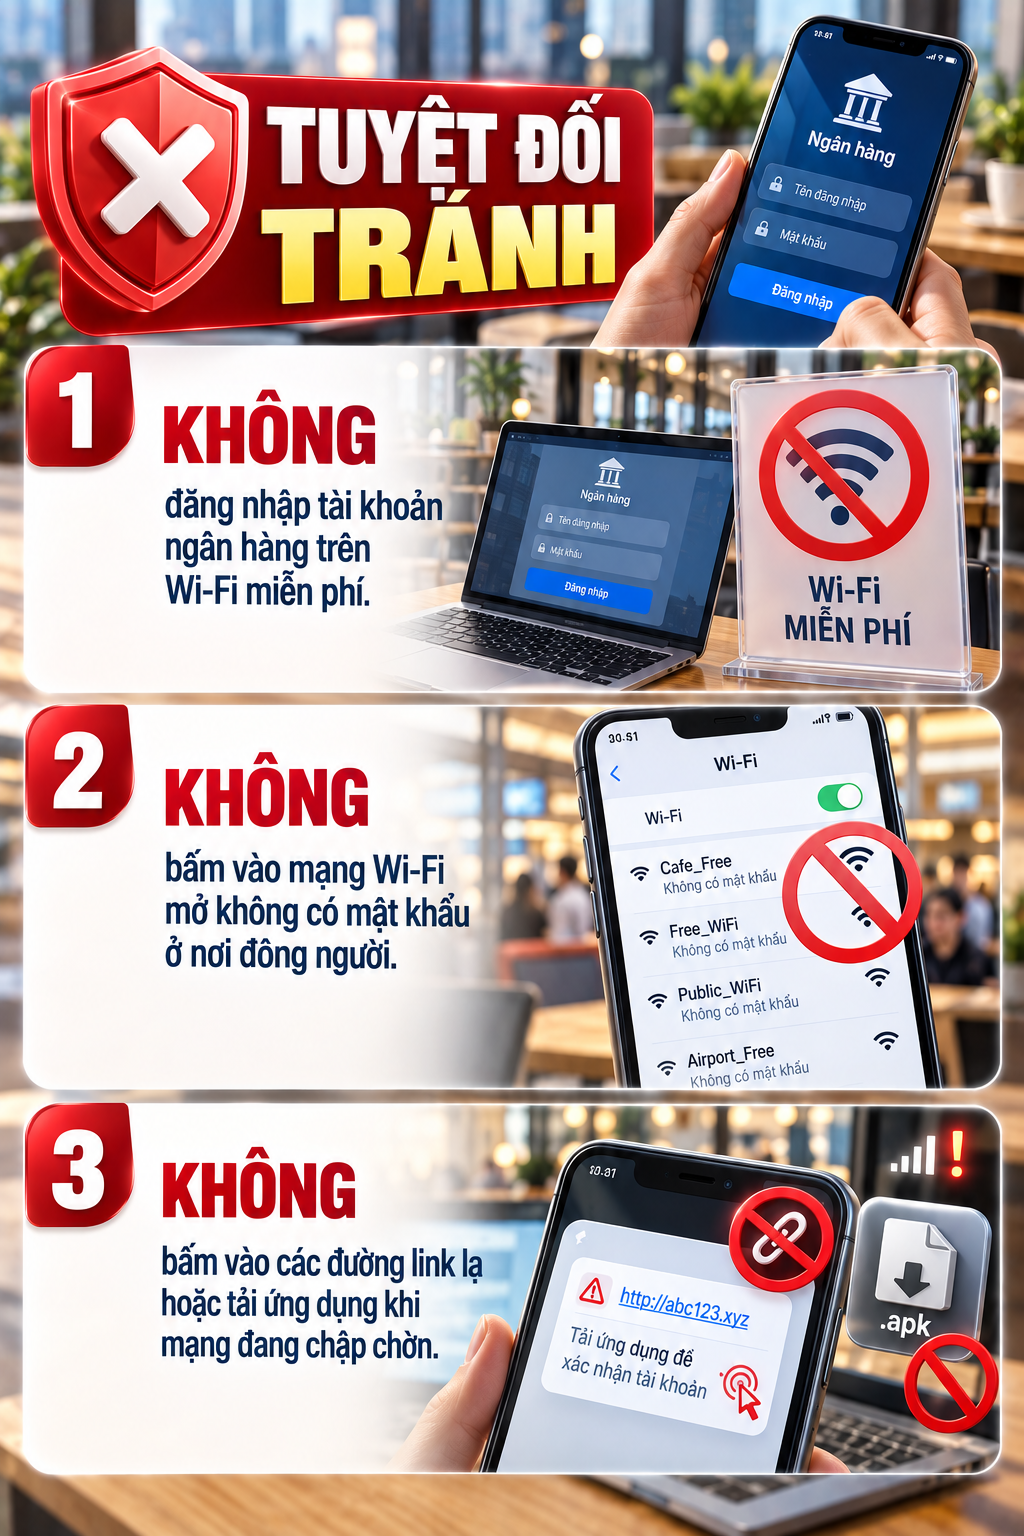
Tuyệt đối không chuyển tiền, xem tài khoản ngân hàng trên WiFi công cộng: Khi cần mở app ngân hàng, chuyển tiền hay mua sắm online, hãy tắt WiFi và bật 4G/5G lên. Vài nghìn tiền mạng di động sẽ giúp bạn giữ an toàn cho cả số dư hàng chục triệu đồng trong thẻ.
Hỏi kỹ nhân viên tên mạng WiFi chính xác: Không bao giờ bấm vào những mạng WiFi tự do không có mật khẩu hoặc những tên mạng có chữ lạ, tránh rơi vào bẫy WiFi giả mạo của kẻ xấu.
Tắt tính năng "Tự động kết nối WiFi": Vào phần cài đặt trên điện thoại và tắt chế độ tự động bắt sóng WiFi. Khi không dùng nữa, hãy chọn "Quên mạng này" để điện thoại không tự kết nối lại mỗi khi đi ngang qua.
Cài mật khẩu 2 lớp cho các tài khoản quan trọng: Với Zalo, Facebook, email, hãy luôn bật tính năng xác nhận qua tin nhắn điện thoại hoặc mã xác thực (2FA). Khi có mã này, dù kẻ gian có nhìn trộm được mật khẩu thì cũng không thể đăng nhập vào máy của chúng được.
Ảnh được AI hỗ trợ thiết kế
Ghi nhớ: Mạng WiFi công cộng chỉ nên dùng để đọc báo, xem bản đồ hoặc giải trí thông thường. Mọi việc liên quan đến tiền bạc và thông tin riêng tư, hãy dùng chính mạng dữ liệu di động của bạn.