 Thêm SOHA trên Google
Tiếp tục chương trình Hội nghị đại biểu Quốc hội hoạt động chuyên trách lần thứ nhất, nhiệm kỳ Quốc hội khóa XVI, cuối giờ làm việc sáng 28/9, các đại biểu thảo luận nhóm về 3 dự án luật thuộc lĩnh vực an ninh, gồm: Luật Bảo vệ công trình quan trọng liên quan đến an ninh quốc gia, Luật An ninh dữ liệu và Luật Định danh và xác thực điện tử.
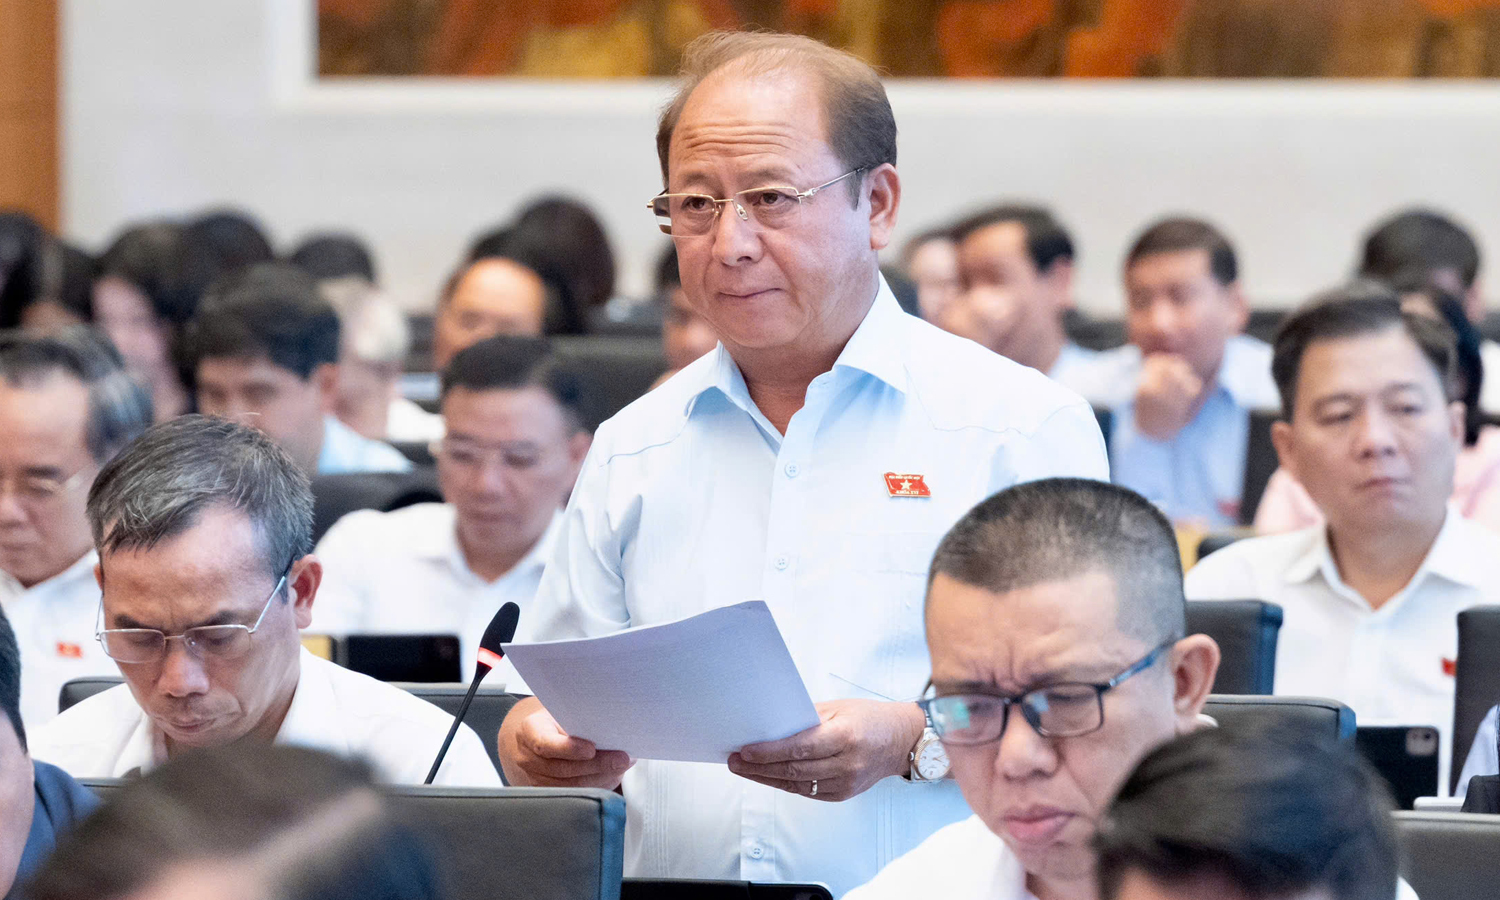
Đại biểu Quốc hội Sùng A Lềnh.
Nêu ý kiến tại hội nghị, đại biểu Sùng A Lềnh (Đoàn Lào Cai) quan tâm đến quy định về trách nhiệm pháp lý khi ứng dụng trí tuệ nhân tạo (AI) trong xác thực sinh trắc học tại dự án Luật Định danh và xác thực điện tử.
Theo đại biểu, dự thảo Luật quy định tổ chức, cá nhân sử dụng kết quả định danh, xác thực từ hệ thống AI phải chịu trách nhiệm cuối cùng về quyết định của mình trên cơ sở kết quả đó.
“Tôi đề nghị cơ quan soạn thảo nghiên cứu, làm rõ trách nhiệm của tổ chức cung cấp dịch vụ định danh, xác thực AI. Theo đó, đơn vị cung cấp cần chịu trách nhiệm liên đới, bồi thường thiệt hại nếu việc xác thực sai xuất phát từ lỗ hổng kỹ thuật hoặc sự cố hệ thống AI, trừ trường hợp lỗi cố ý hoặc gian lận thuộc về người sử dụng” , đại biểu Sùng A Lềnh nói.
Đại biểu cho rằng nếu chỉ quy định người sử dụng kết quả định danh, xác thực chịu trách nhiệm cuối cùng là chưa đầy đủ và có thể đẩy toàn bộ rủi ro về phía người dân hoặc doanh nghiệp.
Trong khí đó, với những doanh nghiệp vừa và nhỏ lại không có đủ trình độ, năng lực kỹ thuật và trang thiết bị để kiểm soát lỗi hệ thống của nhà cung cấp dịch vụ.
Theo đại biểu Sùng A Lềnh, việc quy định trách nhiệm của đơn vị cung cấp dịch vụ trong trường hợp lỗi xuất phát từ hệ thống sẽ bảo đảm công bằng và bảo vệ người tiêu dùng theo các nguyên tắc của pháp luật dân sự.
Không để doanh nghiệp phải nộp cùng một dữ liệu nhiều lần
Góp ý về dự án Luật An ninh dữ liệu, đại biểu Nguyễn Thị Việt Nga (Đoàn Hải Phòng) đề nghị xử lý nguy cơ chồng chéo thủ tục với Luật Dữ liệu, Luật An ninh mạng, Luật Bảo vệ dữ liệu cá nhân và các luật chuyên ngành.
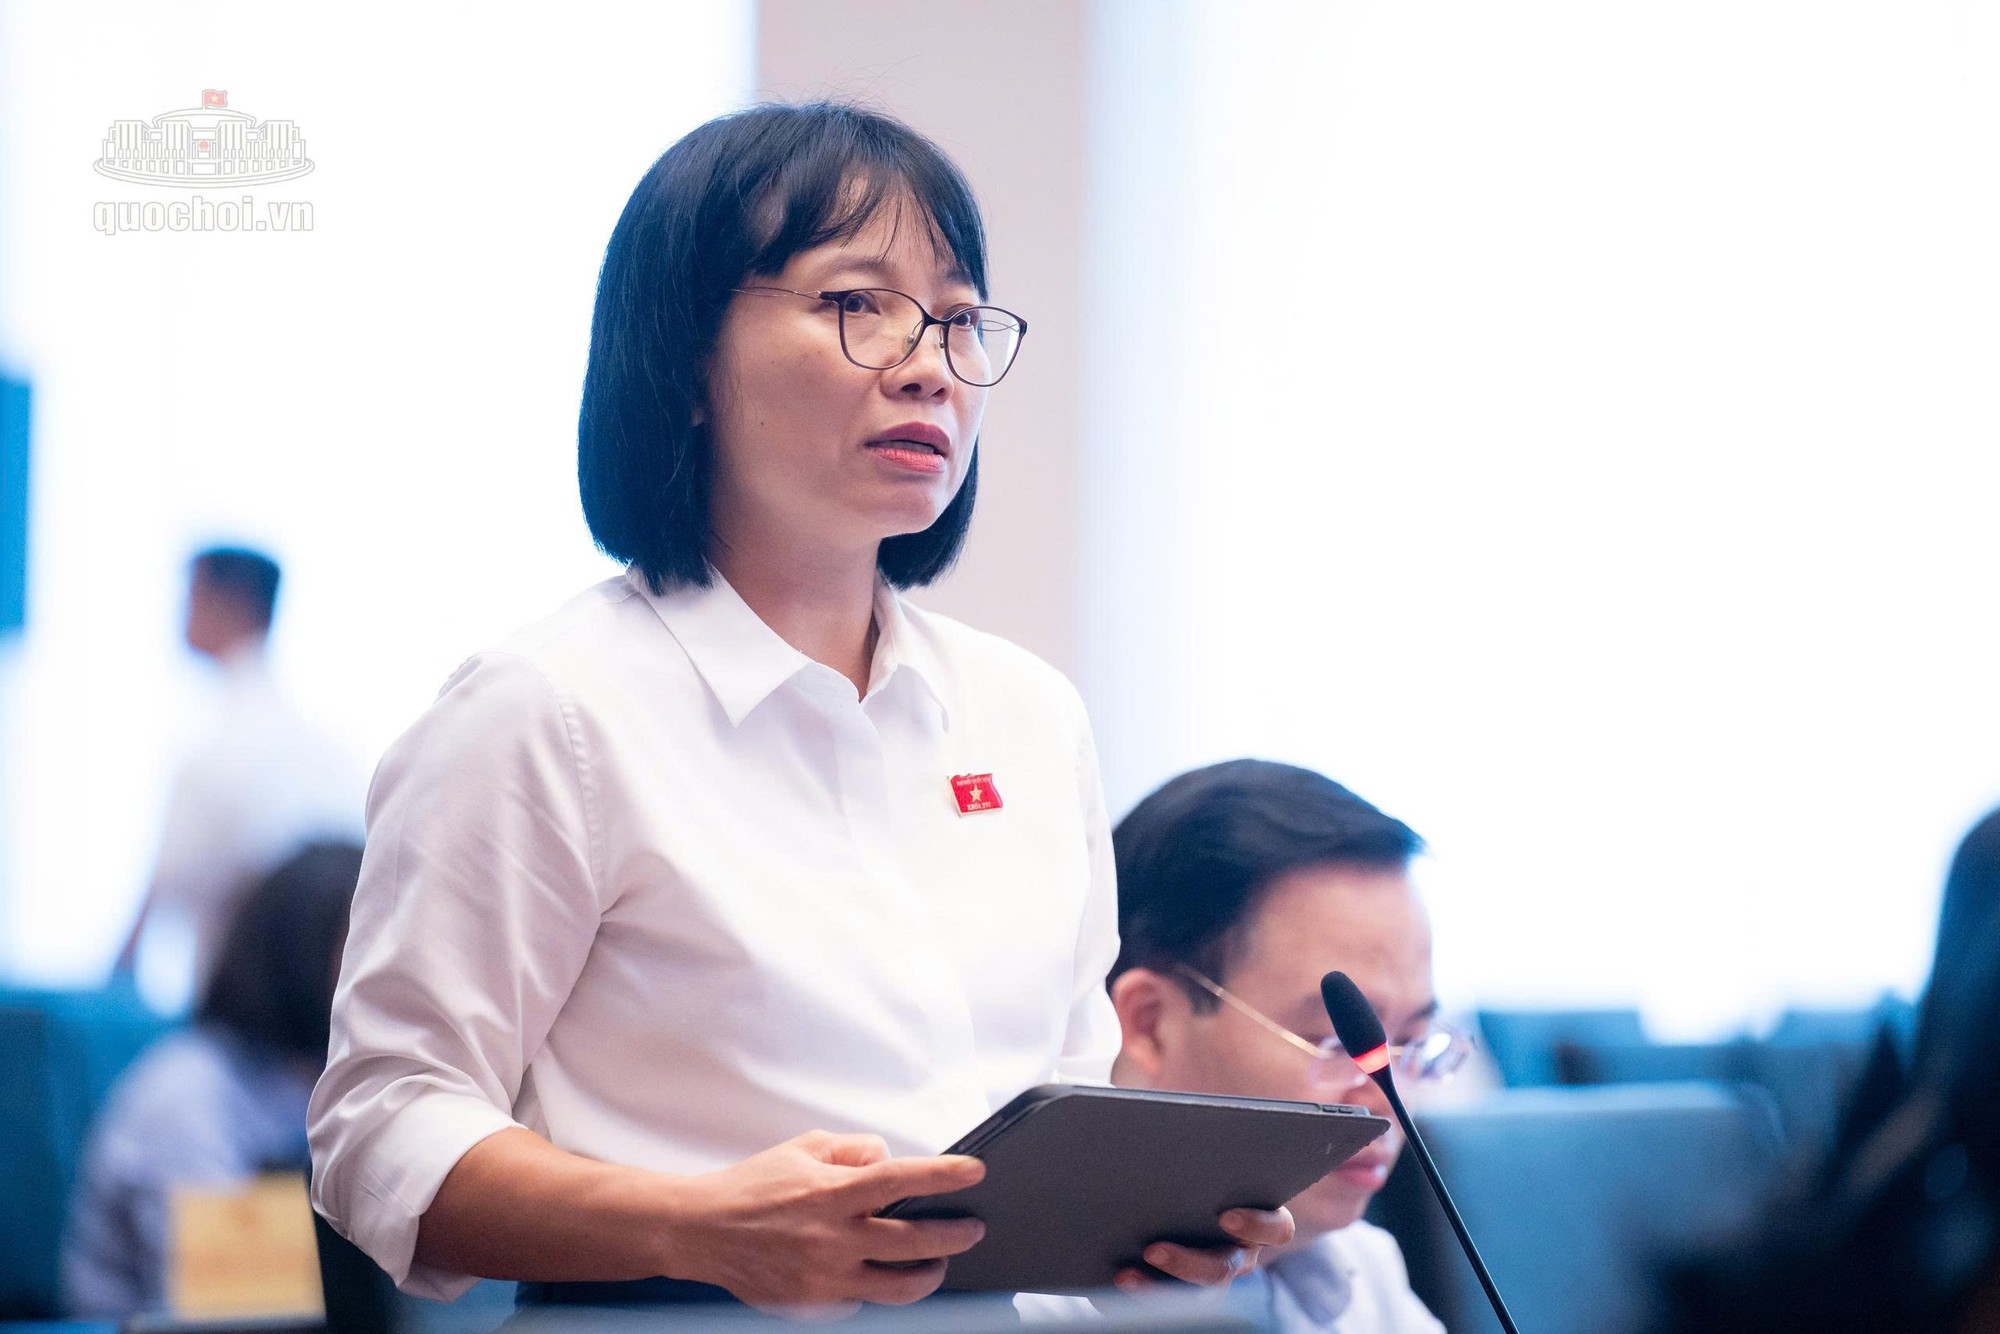
Đại biểu Quốc hội Nguyễn Thị Việt Nga.
Theo bà Nga, cùng một hệ thống, hoạt động xử lý hoặc chuyển dữ liệu có thể phải đáp ứng nhiều yêu cầu về hồ sơ, đánh giá, biện pháp kỹ thuật và nhân sự.
Đại biểu ghi nhận dự thảo Luật đã sắp xếp thủ tục thành hai nhóm, giao Bộ Công an làm đầu mối tiếp nhận, đồng thời yêu cầu sử dụng lại thông tin, hồ sơ và kết quả đã có. Tuy nhiên, bà Nga lưu ý việc sắp xếp thành hai nhóm không đồng nghĩa trên thực tế chỉ phát sinh hai thủ tục.
Bà Nga đề nghị những nội dung trùng lặp chỉ thực hiện một lần đánh giá, sử dụng một bộ hồ sơ và kết quả có giá trị cho các cơ quan liên quan. Chỉ những nội dung thực sự đặc thù về an ninh dữ liệu mới đặt ra yêu cầu bổ sung.
Đồng thời, dự thảo Luật cần quy định nguyên tắc không yêu cầu tổ chức, cá nhân lặp lại việc thẩm định, chứng nhận hoặc cung cấp thông tin đối với cùng một đối tượng, cùng một nội dung đã được cơ quan có thẩm quyền xác nhận.
“ Một đạo luật về an ninh dữ liệu chỉ phát huy hiệu quả khi cơ quan quản lý tập trung được nguồn lực vào những rủi ro thật sự nghiêm trọng, còn cơ quan, tổ chức và doanh nghiệp hiểu rõ mình phải làm gì, làm với ai và kết quả đã được công nhận đến đâu ”, đại biểu Nguyễn Thị Việt Nga nói.